不正アクセスやサイバー攻撃により、情報を預かる企業からの個人情報漏洩が相次いでいます。生年月日や電話番号など単体では個人を識別できない情報でも、他の情報と組み合わせて個人を識別できるため、個人情報に該当することがあります。メールの誤送信や書類の紛失、持ち出しなども漏洩の原因になり得ます。
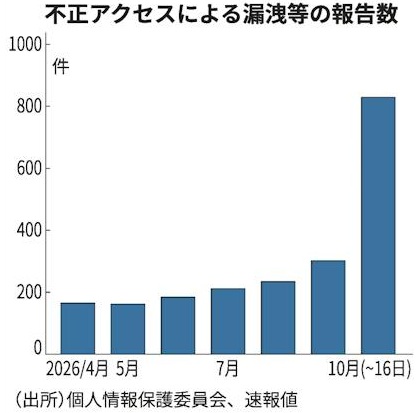
個人情報保護委員会によれば、2026年4月1日から10月16日までに不正アクセスによって個人情報が漏洩した人数は延べ約2億6000万人です。委員会に直接報告された件数は計2094件に上っています。特に10月は16日までの速報値で830件と、9月の約2.7倍に急増しています。
不正アクセスで9月以降に個人情報が漏洩した恐れのある130社のうち、少なくとも15社で利用目的が終了したデータが含まれています。AIを悪用したサイバー攻撃が増え、データの死蔵は経営上のリスクとなっています。むやみにデータを集める企業戦略は見直しを迫られています。欧州やオーストラリアでは、利用済みの個人データの削除について厳格なルールがあります。これに比べると、遅滞なく消去の努力義務にとどまる日本は、無分別な保管が黙認されてきた側面があります。
漏洩を防ぐには、企業と消費者の双方で対策が必要です。企業はシステムの脆弱性対策やアクセス権限の管理、従業員教育などが求められます。消費者は、サービスごとに異なるパスワード設定が必要になります。多要素認証を使ってなりすましを防いだり、不審なメールを開いたりしないことも一定の効果が期待できます。
(2026年11月19日 日本経済新聞)
(吉村 やすのり)